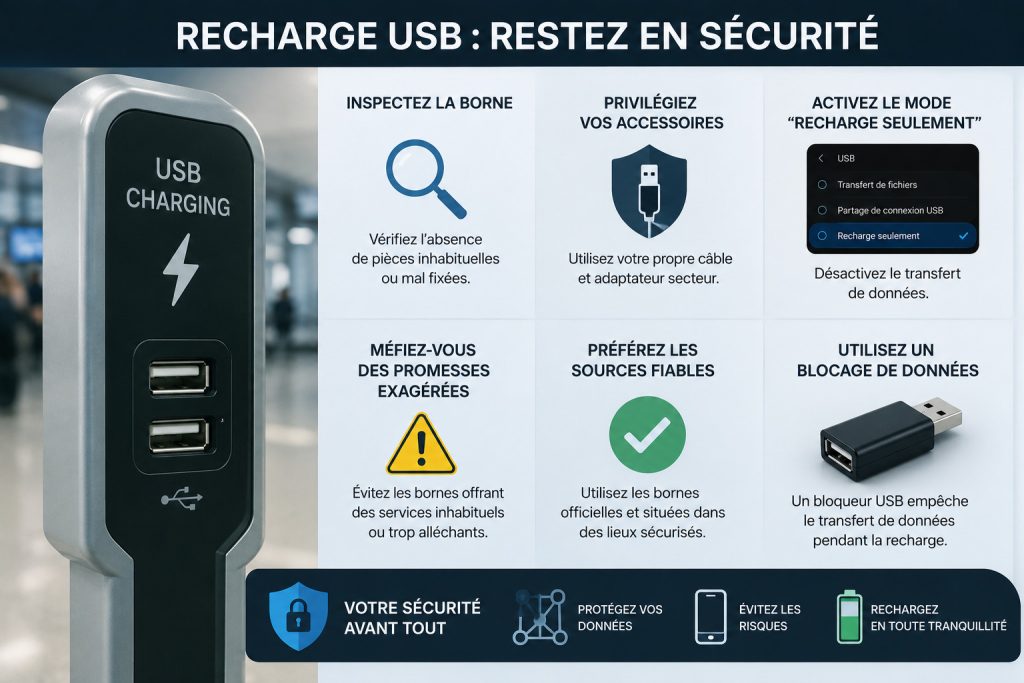
Dans les aéroports, les trains, les hôtels ou les centres commerciaux, les ports USB publics semblent offrir un service anodin : quelques pour cent de batterie supplémentaires en attendant de repartir. Pourtant, un connecteur USB ne transporte pas uniquement de l’électricité. Selon le câble et le matériel utilisés, il peut également établir une communication avec le smartphone.
Cette double fonction est à l’origine du risque appelé « juice jacking ». Une borne, un port ou un câble modifié peut théoriquement tenter d’accéder aux données du téléphone ou d’exploiter une vulnérabilité pour y introduire un logiciel malveillant. Des chercheurs ont démontré la faisabilité de plusieurs scénarios d’attaque, tandis que des organismes publics recommandent de privilégier les prises électriques classiques et son propre matériel. Cela ne prouve pas que toutes les bornes publiques sont dangereuses ni que les attaques sont fréquentes. Le risque est techniquement crédible, mais sa prévalence réelle reste difficile à quantifier.
Peut-on reconnaître une borne USB piégée à l’œil nu ?
Dans la plupart des cas, non.
Une borne malveillante peut ressembler exactement à une installation légitime. Elle peut même être une véritable borne publique dont le port, le câble ou l’électronique interne a été modifié. L’absence de trace visible ne garantit donc rien.
Certains indices doivent néanmoins conduire à renoncer immédiatement :
- un port USB desserré, endommagé ou entouré de marques inhabituelles ;
- une façade qui semble avoir été ajoutée par-dessus l’installation d’origine ;
- un adaptateur intermédiaire dont la fonction n’est pas claire ;
- un câble laissé sur place ou fixé à la borne ;
- une station isolée, sans marque, sans indication de l’exploitant ou placée dans un endroit inhabituel ;
- un écran affichant une demande sans rapport avec la recharge.
Ces signes peuvent signaler une installation défectueuse, bricolée ou simplement mal entretenue. Leur absence ne permet toutefois pas de conclure que le port est sûr. La bonne stratégie ne consiste donc pas à devenir expert en inspection de bornes, mais à éviter de créer une liaison de données avec un équipement que l’on ne contrôle pas.
Pourquoi un port USB est-il différent d’une prise électrique ?
Une prise murale fournit de l’énergie à un chargeur. Le chargeur transforme ensuite cette énergie avant de l’envoyer vers le téléphone. Lorsque vous utilisez votre propre adaptateur secteur et votre propre câble, la prise publique n’établit normalement aucune connexion numérique directe avec votre smartphone.
Un port USB public est différent : le téléphone y est directement relié par un protocole pouvant prendre en charge l’alimentation et les données. C’est cette capacité qui permet, dans un usage normal, de transférer des photos vers un ordinateur, d’utiliser Android Auto, de synchroniser un iPhone ou de connecter un accessoire.
Une borne malveillante chercherait à exploiter cette proximité. Elle pourrait tenter de se présenter comme un ordinateur ou comme un accessoire autorisé. La réussite de l’opération dépendrait ensuite du modèle de téléphone, de sa version logicielle, de son état verrouillé ou déverrouillé, des autorisations accordées et de l’existence éventuelle d’une faille de sécurité.
Les smartphones récents disposent de protections nettement plus solides que les anciens modèles. Cela réduit le risque, sans justifier de cliquer machinalement sur une demande d’autorisation.
La méthode la plus sûre : utiliser son propre chargeur
La meilleure protection ne repose pas sur un réglage complexe. Elle consiste à supprimer le canal de données.
Dans un lieu public, cherchez d’abord une prise électrique classique et branchez-y votre propre adaptateur secteur. Utilisez également votre propre câble, dont vous connaissez l’origine et l’état. C’est notamment la recommandation relayée par la Federal Communications Commission américaine dans ses avertissements relatifs au juice jacking.
Une batterie externe personnelle constitue une autre solution robuste. Elle évite de relier directement le smartphone à l’infrastructure du lieu. Il faut néanmoins utiliser une batterie et des câbles fiables, en bon état et adaptés à la puissance demandée par le téléphone.
Pour les voyageurs fréquents, le kit le plus rationnel comprend donc :
- un adaptateur secteur compact ;
- un câble personnel ;
- une batterie externe chargée ;
- éventuellement un câble limité à la recharge ou un bloqueur de données USB.
Ce matériel est moins spectaculaire qu’un dispositif de cybersécurité sophistiqué, mais il répond directement au risque.
Ne jamais utiliser un câble inconnu
Le danger potentiel ne vient pas uniquement de la borne. Un câble peut lui aussi contenir des composants électroniques dissimulés. Certains câbles d’attaque ressemblent extérieurement à des modèles ordinaires.
Il faut donc éviter les câbles trouvés sur une table, fournis sans emballage, prêtés par un inconnu ou déjà attachés à une station. Apporter son propre câble permet de réduire le nombre d’éléments auxquels il faut faire confiance.
Inspectez également votre matériel. Un câble abîmé, une prise tordue ou un connecteur qui chauffe anormalement présentent d’abord un risque électrique et matériel. Apple recommande de ne pas utiliser de câbles ou d’adaptateurs endommagés.
Refuser toute demande de confiance ou de transfert
Une recharge normale sur un équipement inconnu ne devrait pas nécessiter l’accès à vos photos, fichiers, contacts ou autres contenus.
Sur un iPhone, l’alerte « Faire confiance à cet ordinateur ? » signifie que le périphérique connecté demande une relation allant au-delà d’un simple apport d’énergie. Apple précise qu’un ordinateur déclaré fiable peut synchroniser l’appareil et accéder notamment à ses photos, vidéos et contacts. Face à une borne publique, il faut donc choisir de ne pas faire confiance et débrancher le téléphone.
Sur Android, une notification USB peut proposer différentes fonctions, notamment le transfert de fichiers. La documentation de Google indique que le mode « Transfert de fichiers » doit être sélectionné volontairement pour échanger des documents avec un ordinateur. Sur une station publique, ne l’activez pas : conservez un mode limité à la recharge lorsqu’il est proposé.
Débranchez immédiatement si le téléphone :
- demande de déverrouiller l’appareil pour communiquer avec un accessoire ;
- propose d’importer ou de transférer des données ;
- demande d’installer une application, un profil ou un certificat ;
- ouvre automatiquement une page inhabituelle ;
- affiche une demande de confiance que vous n’attendiez pas.
Une demande d’autorisation n’est pas la preuve que la borne est malveillante. Elle prouve en revanche qu’une communication de données est envisagée, ce qui suffit à rendre la connexion inutilement risquée.
Verrouiller le téléphone avant de le connecter
Le verrouillage constitue une barrière supplémentaire. Sur les iPhone et iPad récents, Apple permet de contrôler la connexion des accessoires filaires depuis les réglages de confidentialité et de sécurité. Selon le modèle et la version du système, l’utilisateur peut imposer une demande d’autorisation avant qu’un nouvel accessoire ne communique avec l’appareil.
Sur les Pixel 6 et modèles ultérieurs compatibles, le mode Protection avancée peut empêcher l’établissement d’une nouvelle connexion de données USB lorsque l’écran est verrouillé, tout en maintenant la recharge. Google précise toutefois que la protection ne s’applique pas de la même manière lorsque le téléphone est déjà déverrouillé et que son efficacité peut varier selon l’implémentation des fabricants.
Garder l’appareil verrouillé est donc une bonne pratique, mais pas une permission implicite d’utiliser n’importe quel port. Une connexion autorisée alors que le téléphone était déverrouillé peut, selon le système, rester active après son verrouillage.
Utiliser un câble « charge uniquement » ou un bloqueur de données
Un câble de recharge uniquement est conçu pour fournir de l’énergie sans établir les connexions normalement utilisées pour transférer les données. Un bloqueur USB remplit une fonction similaire : il s’insère entre le port public et le câble afin de couper les lignes de données.
Ces accessoires sont pertinents lorsque l’utilisation d’un port USB public est inévitable. Ils ajoutent une séparation matérielle qui ne dépend pas d’une fenêtre de confirmation ou d’un réglage logiciel.
Ils présentent néanmoins trois limites.
Premièrement, il faut acheter le produit auprès d’une source fiable. Un accessoire inconnu ne doit pas devenir le nouvel élément auquel vous accordez une confiance aveugle.
Deuxièmement, certains modèles peuvent réduire la vitesse de recharge ou être incompatibles avec certaines négociations de charge rapide.
Troisièmement, la mention « bloqueur de données » sur un emballage ne constitue pas une certification universelle de sécurité. Pour un usage professionnel sensible, il faut privilégier du matériel documenté et testé plutôt qu’un adaptateur générique sans fabricant clairement identifié.
La recharge sans fil est-elle plus sûre ?
Une recharge sans fil classique évite la connexion physique USB entre le téléphone et la borne. Elle supprime donc le scénario traditionnel dans lequel un port USB se présente comme un ordinateur.
Cela ne signifie pas que toute station sans fil est exempte de risques. Une borne de mauvaise qualité peut provoquer une chauffe excessive, interrompre régulièrement la charge ou endommager le matériel. Des travaux de recherche ont aussi étudié des canaux auxiliaires fondés sur la consommation électrique, mais ces scénarios sont très différents d’un accès direct aux fichiers par USB.
Pour l’utilisateur ordinaire, une batterie externe personnelle ou son propre chargeur secteur reste plus simple à contrôler qu’un équipement public, qu’il soit filaire ou sans fil.
Que faire après avoir utilisé une borne suspecte ?
Le premier réflexe est de débrancher le téléphone. Il ne faut pas conclure automatiquement que les données ont été volées : le simple fait d’avoir utilisé un port USB ne prouve pas qu’une attaque a réussi.
Vérifiez ensuite :
- si une autorisation de confiance a été accordée ;
- si le mode de transfert de fichiers a été activé ;
- si une application, un profil de configuration ou un certificat inconnu a été ajouté ;
- si le téléphone affiche des alertes de sécurité ou un comportement inhabituel ;
- si le système d’exploitation et les applications sont à jour.
Sur iPhone, Apple permet de révoquer les ordinateurs précédemment déclarés fiables en réinitialisant les réglages de localisation et de confidentialité. Le téléphone redemandera ensuite une autorisation lors des prochaines connexions.
Il n’est pas justifié de réinitialiser systématiquement le smartphone après chaque utilisation accidentelle d’un port public. En revanche, une personne fortement exposée — journaliste, dirigeant, responsable politique, chercheur ou détenteur de données particulièrement sensibles — devrait faire examiner l’appareil en cas de demande inhabituelle, d’installation non reconnue ou de soupçon concret de ciblage.
La règle à retenir
La question « cette borne semble-t-elle fausse ? » est mal posée, car une station compromise peut paraître parfaitement normale.
La question utile est : « puis-je recharger mon téléphone sans lui permettre d’échanger des données avec cette installation ? »
La hiérarchie de sécurité est claire : utilisez d’abord votre batterie externe, puis votre propre chargeur sur une prise électrique. Si vous devez employer un port USB public, servez-vous de votre câble, d’un bloqueur de données fiable et gardez le téléphone verrouillé. Ne validez jamais une demande de confiance, de transfert ou d’installation uniquement pour obtenir quelques pour cent de batterie.
La protection efficace ne consiste pas à deviner si la borne est honnête. Elle consiste à ne pas avoir besoin de lui faire confiance.
