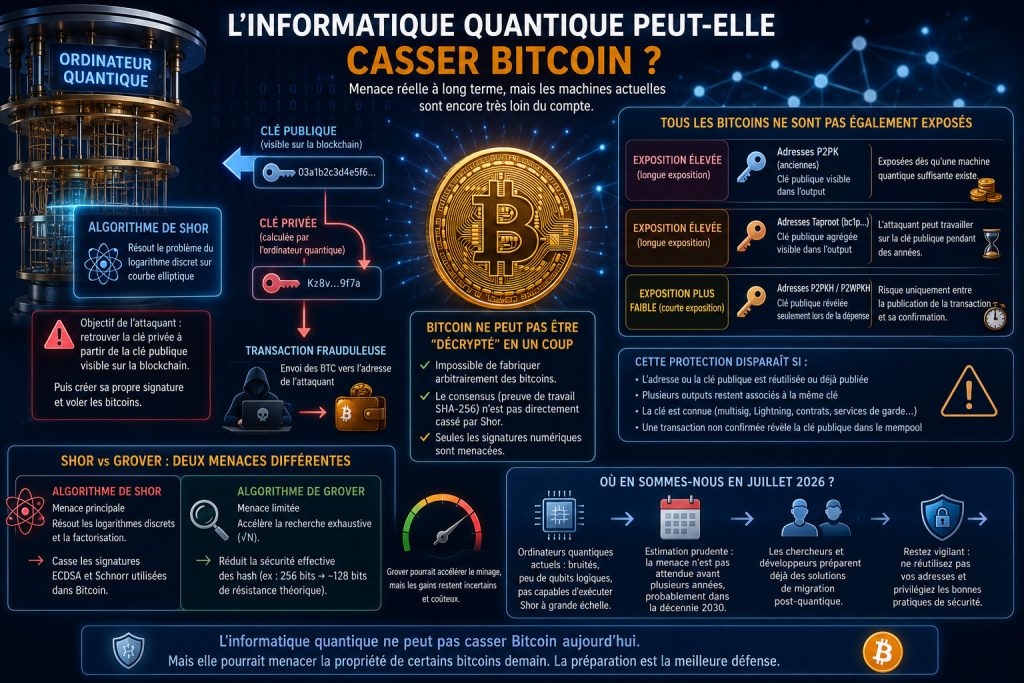
Un ordinateur quantique suffisamment puissant pourrait, en théorie, retrouver certaines clés privées à partir des clés publiques visibles sur la blockchain et voler les bitcoins correspondants. Mais il ne pourrait ni “décrypter Bitcoin” d’un seul coup, ni fabriquer arbitrairement des bitcoins. En juillet 2026, la menace reste hors de portée des machines existantes. Elle est néanmoins assez sérieuse pour que les cryptographes et les développeurs préparent déjà des mécanismes de migration post-quantique.
L’expression « casser Bitcoin » est trompeuse. Bitcoin ne repose pas sur une seule protection cryptographique qu’un attaquant pourrait faire disparaître en appuyant sur un bouton.
Le protocole combine plusieurs mécanismes : des signatures numériques pour autoriser les dépenses, des fonctions de hachage pour identifier les transactions et construire les blocs, ainsi qu’une preuve de travail fondée sur SHA-256 pour sécuriser le consensus.
L’informatique quantique ne menace pas ces éléments de la même manière. Le risque principal concerne les signatures numériques, et donc la propriété des bitcoins. La preuve de travail et les fonctions de hachage seraient affaiblies, mais pas automatiquement rendues inutiles.
Ce qu’un ordinateur quantique chercherait réellement à casser
Pour dépenser des bitcoins, un utilisateur doit produire une signature valide avec sa clé privée. Le réseau vérifie ensuite cette signature à l’aide de la clé publique correspondante.
Historiquement, Bitcoin utilise des signatures ECDSA sur la courbe elliptique secp256k1. Depuis l’activation de Taproot, il utilise également des signatures de Schnorr, toujours sur secp256k1. La sécurité de ces deux systèmes dépend notamment de la difficulté du problème du logarithme discret sur courbe elliptique : à partir d’une clé publique, il doit être pratiquement impossible de retrouver la clé privée. Le BIP 340 précise que les signatures Schnorr de Bitcoin reposent elles aussi sur cette hypothèse.
Pour un ordinateur classique, l’opération reste hors d’atteinte lorsque les clés sont correctement générées et utilisées. Mais un ordinateur quantique universel, corrigé contre les erreurs et exécutant l’algorithme de Shor pourrait résoudre ce problème beaucoup plus efficacement.
L’attaquant ne « casserait » donc pas directement une signature déjà publiée. Il utiliserait la clé publique pour calculer la clé privée, puis créerait sa propre signature afin de transférer les bitcoins vers une adresse qu’il contrôle.
Cette distinction est essentielle : la menace quantique porte sur la capacité à usurper la propriété cryptographique des fonds.
Tous les bitcoins ne présentent pas la même exposition
Une attaque quantique nécessiterait d’abord que l’attaquant connaisse la clé publique associée aux bitcoins visés. Or toutes les formes d’adresses Bitcoin ne révèlent pas cette information au même moment.
Les anciens outputs de type Pay-to-Public-Key, ou P2PK, contiennent directement une clé publique. Certaines récompenses minières des premières années de Bitcoin ont été envoyées sous cette forme. Ces fonds seraient exposés dès qu’une machine serait capable de retrouver une clé privée à partir d’une clé publique.
Les outputs Taproot, reconnaissables notamment à leurs adresses commençant par bc1p, contiennent également une clé publique agrégée ou modifiée visible dès la création de l’output. Ils sont donc exposés à ce que les développeurs appellent une attaque de « longue exposition » : l’attaquant peut travailler sur une clé publique pendant une durée indéterminée avant que les fonds ne soient dépensés.
La situation est différente pour les adresses P2PKH ou P2WPKH. Dans ces constructions, l’output contient normalement un hash de la clé publique, et non la clé elle-même. La clé publique n’est révélée que lorsque le propriétaire dépense les fonds.
Cette protection disparaît toutefois dans plusieurs situations :
- l’utilisateur réutilise une adresse dont la clé publique a déjà été publiée ;
- plusieurs outputs restent associés à la même clé après une première dépense ;
- la clé est connue dans le cadre d’un dispositif multisignature, d’un canal Lightning, d’un contrat ou d’un service de garde ;
- une transaction non confirmée révèle la clé publique dans le mempool.
Les propositions actuelles distinguent donc deux catégories d’attaque. Une attaque de longue exposition viserait les clés déjà visibles durablement sur la blockchain. Une attaque de courte exposition devrait retrouver une clé privée et diffuser une transaction concurrente pendant le délai séparant la publication d’une transaction de sa confirmation. Cette seconde attaque exigerait un ordinateur quantique beaucoup plus rapide.
L’algorithme de Shor est le véritable danger
Les discussions sur Bitcoin et l’informatique quantique confondent fréquemment deux algorithmes.
L’algorithme de Shor concerne notamment la factorisation et les logarithmes discrets. Appliqué à secp256k1, il menacerait directement les signatures ECDSA et Schnorr utilisées pour autoriser les transactions.
L’algorithme de Grover, en revanche, accélère la recherche exhaustive dans un espace de possibilités. Il pourrait théoriquement réduire la sécurité effective de certaines fonctions de hachage en procurant une accélération quadratique.
Cela ne signifie pas qu’il pourrait inverser instantanément SHA-256. Une fonction offrant une résistance classique de l’ordre de 256 bits contre la recherche de préimage fournirait schématiquement environ 128 bits de résistance contre une attaque idéale utilisant Grover. Cette réduction est importante, mais elle reste très différente de la rupture structurelle des signatures par Shor.
Grover pourrait également être appliqué au minage. Toutefois, cette accélération doit intégrer le coût de circuits quantiques corrigés contre les erreurs, la difficulté de paralléliser efficacement la recherche quantique, la vitesse des opérations et l’ajustement périodique de la difficulté de Bitcoin. Des estimations publiées en 2026 concluent qu’une attaque quantique significative contre le minage demanderait des ressources physiques et énergétiques considérablement supérieures à celles nécessaires pour attaquer les signatures.
La priorité n’est donc pas de remplacer immédiatement la preuve de travail. Elle est de préparer le remplacement des signatures vulnérables.
Les ordinateurs quantiques actuels sont-ils suffisamment puissants ?
Non.
Les machines actuelles savent manipuler des centaines, voire davantage, de qubits physiques dans certains dispositifs expérimentaux. Mais un qubit physique est instable et sujet aux erreurs. Une attaque cryptographique exige des qubits logiques, construits à partir de nombreux qubits physiques et protégés par des mécanismes continus de correction d’erreurs.
Une expérience publiée par Google Quantum AI a utilisé 101 qubits physiques pour construire une mémoire logique fondée sur un code de surface de distance 7. Cette avancée démontre que l’augmentation du nombre de qubits peut réduire le taux d’erreur logique lorsque le système fonctionne sous le seuil requis. Elle ne constitue cependant pas encore un ordinateur capable d’exécuter des dizaines de millions d’opérations logiques fiables.
En mars 2026, des chercheurs de Google ont publié de nouvelles estimations pour casser un problème de logarithme discret elliptique de 256 bits. Leurs circuits théoriques utiliseraient moins de 1 200 à 1 450 qubits logiques et environ 70 à 90 millions de portes de Toffoli. Sous des hypothèses matérielles favorables, ils estiment qu’une exécution pourrait nécessiter moins de 500 000 qubits physiques et durer quelques minutes.
Ces résultats doivent être interprétés avec discipline.
Ils réduisent sensiblement certaines estimations antérieures, mais ils ne décrivent pas une machine existante. Ils supposent une architecture corrigée contre les erreurs, des taux d’erreur maîtrisés, une fabrication à très grande échelle et la capacité d’exécuter un circuit extrêmement profond sans défaillance catastrophique.
À titre de comparaison, IBM indique viser pour 2029 un système capable d’exécuter 100 millions de portes sur 200 qubits logiques. Il s’agit d’une feuille de route industrielle, non d’une capacité déjà démontrée, et le nombre de qubits logiques visé reste inférieur aux estimations récentes nécessaires pour attaquer une courbe de 256 bits.
La conclusion rigoureuse n’est donc ni « le danger est imminent », ni « le danger est imaginaire ». Aucune machine publique ne peut aujourd’hui voler des bitcoins par cryptanalyse quantique, mais le coût théorique de l’attaque diminue et la date de son éventuelle faisabilité demeure incertaine.
Pourquoi commencer la transition aussi tôt ?
Une migration cryptographique ne commence pas lorsque l’attaque devient possible. À ce moment-là, il peut déjà être trop tard.
Bitcoin représente des millions d’utilisateurs, des portefeuilles rarement ouverts, des plateformes, des dépositaires institutionnels, des appareils matériels, des scripts multisignatures, des successions et des fonds dont les propriétaires ont perdu leurs clés.
Pour sécuriser le réseau, il ne suffirait pas d’ajouter un nouvel algorithme. Il faudrait :
- sélectionner et auditer un ou plusieurs mécanismes de signature post-quantique ;
- modifier les règles de consensus ;
- mettre à jour les nœuds, portefeuilles et appareils matériels ;
- créer de nouveaux types d’adresses ;
- inciter les détenteurs à déplacer leurs fonds ;
- décider du sort des bitcoins laissés sur les anciens systèmes vulnérables.
La cryptographie post-quantique existe déjà. En août 2024, le NIST américain a finalisé ML-DSA, fondé sur les réseaux euclidiens, et SLH-DSA, fondé sur les fonctions de hachage. Ces algorithmes sont conçus pour résister aux adversaires disposant d’un grand ordinateur quantique. Le NIST présente ML-DSA comme son principal standard de signature post-quantique et SLH-DSA comme une solution reposant sur une famille mathématique différente.
Leur standardisation ne signifie pas qu’ils peuvent être intégrés tels quels dans Bitcoin. Une signature Schnorr Bitcoin mesure 64 octets. Les signatures post-quantiques standardisées peuvent atteindre plusieurs milliers, voire plusieurs dizaines de milliers d’octets selon l’algorithme et les paramètres. Leur adoption augmenterait la taille des transactions, les frais, la bande passante nécessaire et le volume de données que les nœuds doivent vérifier et conserver.
Bitcoin doit donc arbitrer entre plusieurs exigences : sécurité, taille des signatures, rapidité de vérification, simplicité d’implémentation, hypothèses mathématiques et résistance aux erreurs opérationnelles.
Ce que proposent déjà les développeurs de Bitcoin
Plusieurs propositions ont émergé, mais aucune ne constitue encore une transition adoptée par le réseau.
Le BIP 360, encore au statut de brouillon, propose un nouveau type d’output appelé Pay-to-Merkle-Root, ou P2MR. Il reprend une partie de la structure de Taproot, mais supprime le chemin de dépense reposant directement sur une clé publique elliptique.
L’objectif immédiat est de protéger les fonds contre les attaques de longue exposition. Le nouveau type d’output permettrait également d’ajouter ultérieurement des chemins de dépense utilisant des signatures post-quantiques. Mais P2MR ne contient pas, à lui seul, un nouvel algorithme de signature et ne protège pas entièrement contre une attaque quantique rapide au moment de la dépense.
Le BIP 361, attribué en février 2026 et toujours à l’état de brouillon, va plus loin. Il décrit une stratégie possible de migration et d’extinction progressive des signatures ECDSA et Schnorr après l’introduction d’une solution post-quantique.
Une première phase empêcherait la création de nouveaux outputs vulnérables. Une seconde restreindrait les dépenses utilisant les anciens systèmes et les soumettrait à un mécanisme de sauvetage considéré comme quantiquement sûr.
Cette proposition soulève une question politique et philosophique majeure : que faire des bitcoins qui n’ont pas migré à temps ?
Laisser les anciennes pièces dépensables permettrait à un attaquant quantique de les voler. Les geler ou supprimer leur chemin de dépense protégerait l’économie du réseau contre une liquidation massive, mais rendrait définitivement inaccessibles les fonds de propriétaires légitimes, notamment ceux qui n’ont pas suivi la migration.
Ce choix ne relève pas uniquement de la cryptographie. Il touche à la propriété, à l’immutabilité et aux limites du pouvoir collectif des utilisateurs de Bitcoin.
D’autres travaux explorent des signatures fondées sur les fonctions de hachage, notamment les signatures de Lamport, ou des schémas compacts et stateful adaptés au fait que les bonnes pratiques Bitcoin évitent normalement de réutiliser une même clé. L’opcode OP_CAT, proposé par le BIP 347, pourrait fournir certaines briques nécessaires à des signatures de Lamport. Mais le texte reconnaît lui-même que le chemin de dépense par clé de Taproot resterait vulnérable sans autre modification du consensus.
L’existence de ces BIP ne doit pas être présentée comme une solution acquise. Le dépôt officiel précise explicitement que la publication d’une proposition signifie seulement qu’elle respecte certains critères éditoriaux : elle ne démontre ni consensus, ni approbation, ni activation prochaine.
Une transition hybride est probablement plus réaliste
Une migration brutale d’ECDSA et de Schnorr vers un unique algorithme post-quantique serait risquée.
Les nouveaux systèmes sont moins éprouvés en production. Certains reposent sur des problèmes de réseaux structurés ; d’autres sur des fonctions de hachage, avec des signatures beaucoup plus volumineuses. Les schémas stateful peuvent produire des signatures plus compactes, mais une mauvaise gestion de l’état ou la réutilisation accidentelle de certaines clés peut compromettre leur sécurité.
Une approche hybride consisterait à demander temporairement deux preuves : une signature elliptique classique et une signature post-quantique. Un attaquant devrait alors casser les deux systèmes.
Cette stratégie réduit le risque de migrer prématurément vers un algorithme post-quantique qui révélerait plus tard une faiblesse. Elle augmente toutefois encore la taille et le coût des transactions.
La véritable difficulté ne consiste donc pas seulement à trouver une primitive mathématique résistante. Elle consiste à concevoir un système que les portefeuilles peuvent utiliser correctement, que les nœuds peuvent vérifier efficacement et que des millions de détenteurs accepteront réellement d’adopter.
Bitcoin peut-il survivre à l’ordinateur quantique ?
Oui, à condition d’agir avant que l’attaque soit opérationnelle.
Bitcoin n’est pas définitivement lié à ECDSA ou à Schnorr. Ses règles peuvent évoluer par consensus, comme elles l’ont déjà fait avec SegWit et Taproot. Une nouvelle forme de signature et de nouveaux types d’outputs peuvent être introduits par mise à niveau du protocole.
Le scénario dangereux n’est pas l’apparition progressive et publique d’une machine quantique accompagnée de plusieurs années de préparation. Dans ce cas, le réseau disposerait vraisemblablement du temps nécessaire pour organiser une migration.
Le scénario critique serait une rupture soudaine : une avancée confidentielle, une réduction inattendue des ressources nécessaires ou un acteur obtenant une capacité cryptographique significative avant que la majorité des fonds ait été déplacée.
Les premières cibles seraient probablement les outputs dont les clés publiques sont déjà visibles depuis longtemps. Une attaque réussie contre ces fonds pourrait provoquer des vols massifs, une panique sur les marchés et un conflit sur la réponse que devrait adopter le réseau.
Verdict
Un ordinateur quantique suffisamment avancé pourrait un jour casser les signatures actuelles de Bitcoin et voler les fonds associés à des clés publiques exposées.
Il ne pourrait pas pour autant supprimer la blockchain, modifier automatiquement toutes les transactions passées ou créer des bitcoins au-delà des règles monétaires. Le risque est ciblé, techniquement identifiable et, surtout, évitable par une migration suffisamment précoce.
En 2026, Bitcoin n’est pas encore post-quantique. Il dispose de propositions, de recherches et de standards cryptographiques externes sur lesquels bâtir une transition, mais pas encore d’une solution activée bénéficiant d’un consensus établi.
La principale menace n’est donc pas que les mathématiques rendent Bitcoin impossible à sécuriser. Elle est que la communauté attende une preuve irréfutable de l’urgence avant de résoudre les problèmes de gouvernance, de compatibilité et de migration.
La cryptographie peut probablement être remplacée. Le temps perdu et les bitcoins non migrés, eux, ne pourront pas l’être.
