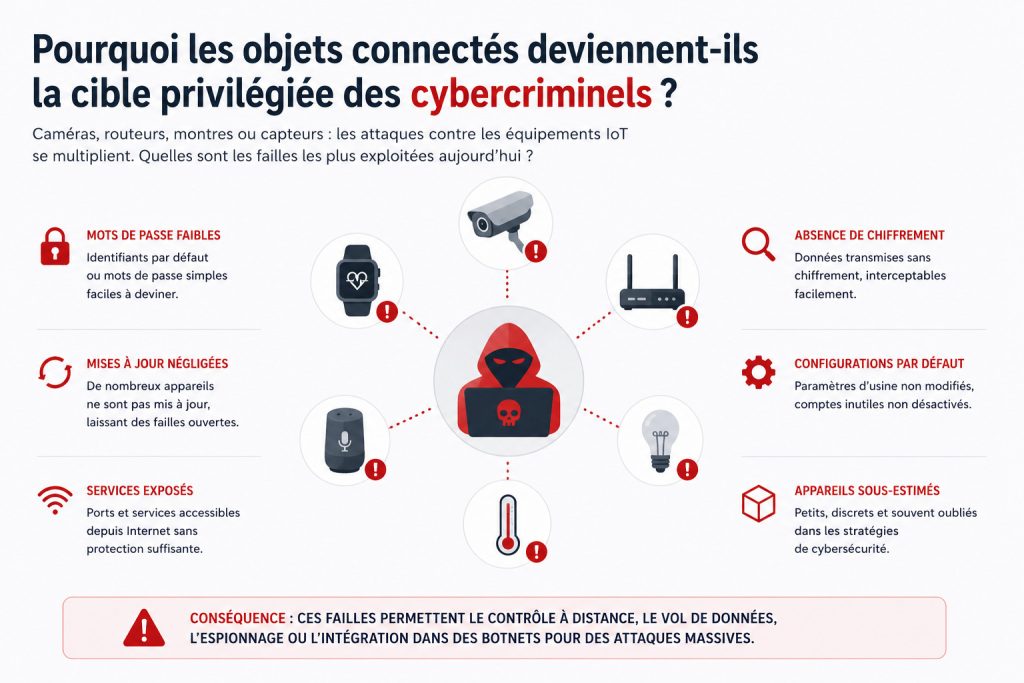
Les objets connectés cumulent trois caractéristiques recherchées par les attaquants : ils sont nombreux, constamment accessibles et rarement administrés avec la même rigueur qu’un ordinateur professionnel. Une caméra installée au-dessus d’une porte ou un routeur placé dans un placard peut rester actif pendant huit ans sans que son propriétaire vérifie sa version logicielle, ses journaux de sécurité ou la date de fin de son support.
Pour autant, toutes les catégories d’objets ne présentent pas le même intérêt. Une montre connectée est généralement protégée derrière un téléphone et une plateforme cloud. Un routeur, une caméra IP ou une passerelle industrielle peut, au contraire, exposer directement des services sur Internet et occuper une position stratégique dans le réseau. Les attaquants privilégient donc moins « l’IoT » en général que les appareils disposant d’une connectivité permanente, d’une puissance de calcul suffisante et d’une administration déficiente.
En juillet 2026, les alertes des agences de cybersécurité continuent d’insister sur les mêmes faiblesses structurelles : vulnérabilités connues non corrigées, interfaces d’administration exposées et équipements arrivés en fin de support. Le 13 juillet 2026, la CISA américaine recommandait encore de mettre à jour les firmwares des équipements réseau et de remplacer les appareils qui ne reçoivent plus de correctifs. Une autre campagne documentée en avril 2026 concernait précisément la compromission d’équipements périphériques obsolètes, vulnérables parce qu’ils n’étaient plus maintenus.
Des cibles faciles à détecter et à attaquer automatiquement
L’exploitation d’un objet connecté commence rarement par une opération sophistiquée menée contre une personne précise. Les attaquants utilisent des outils qui parcourent continuellement Internet à la recherche d’adresses répondant sur certains ports, de versions logicielles vulnérables ou de pages d’administration reconnaissables.
Dès qu’une faille reproductible est identifiée, elle peut être testée automatiquement contre des milliers d’appareils. Cette industrialisation explique pourquoi une vulnérabilité relativement banale peut produire un nombre élevé de compromissions. L’attaquant ne doit pas convaincre l’utilisateur d’ouvrir une pièce jointe : il lui suffit de trouver un service exposé et insuffisamment protégé.
Les flottes homogènes aggravent ce phénomène. Un même firmware peut être utilisé dans plusieurs modèles, plusieurs marques ou des produits vendus en marque blanche. Une seule erreur de programmation peut donc affecter une population considérable d’équipements. Le catalogue des vulnérabilités activement exploitées de la CISA comporte ainsi des failles touchant des routeurs, des caméras IP, des enregistreurs vidéo et des systèmes de stockage réseau, notamment des injections de commandes et des débordements de mémoire. Ce catalogue ne constitue pas un classement statistique de toutes les attaques, mais il confirme que ces vulnérabilités sont effectivement exploitées, et pas seulement théoriques.
Première faiblesse : les mots de passe et mécanismes d’authentification
Les identifiants faibles restent l’une des portes d’entrée les plus évidentes. Historiquement, certains appareils étaient livrés avec les mêmes identifiants pour tous les exemplaires : « admin », « password » ou une combinaison publiée dans le manuel. Dans d’autres cas, le mot de passe est unique mais trop simple, n’est jamais modifié ou est réutilisé sur plusieurs services.
Cette faiblesse permet les attaques par dictionnaire, le credential stuffing — l’utilisation automatisée d’identifiants volés ailleurs — et les tentatives systématiques contre les interfaces d’administration. Les mots de passe codés en dur dans le firmware sont encore plus problématiques : l’utilisateur ne peut parfois ni les connaître ni les modifier.
Les recommandations internationales de sécurité « by design » demandent désormais la suppression des mots de passe universels par défaut au profit d’identifiants uniques par appareil ou définis par l’utilisateur. La CISA considère explicitement que les fabricants doivent éliminer ces mots de passe partagés plutôt que transférer toute la responsabilité au consommateur.
Il serait néanmoins trompeur d’affirmer que les mots de passe par défaut expliquent à eux seuls les compromissions actuelles. Les produits récents les mieux conçus ont progressé. Le problème s’est déplacé vers les anciens équipements encore actifs, les mots de passe réutilisés, l’absence d’authentification multifacteur et les erreurs de contrôle d’accès dans les applications et services cloud.
Deuxième faiblesse : les vulnérabilités connues jamais corrigées
La faille la plus exploitable est souvent celle pour laquelle un correctif existe déjà, mais n’a pas été installé. De nombreux utilisateurs ignorent comment mettre à jour leur caméra ou leur routeur. Certains appareils ne se mettent pas à jour automatiquement ; d’autres nécessitent une manipulation complexe ou risquée. Le fabricant peut également avoir cessé de publier des correctifs alors que le produit fonctionne encore matériellement.
Ce décalage entre durée de vie physique et durée de support logiciel crée une dette de sécurité. Un routeur peut continuer à distribuer une connexion pendant dix ans, alors que son logiciel n’est maintenu que pendant trois ou cinq ans. Après la découverte d’une vulnérabilité, le propriétaire ne dispose plus d’aucune solution réaliste autre que le remplacement.
Les équipements en fin de support sont particulièrement attractifs : leur présence sur Internet peut être détectée, leurs vulnérabilités sont documentées et aucun correctif futur n’est attendu. Les recommandations publiées par la CISA en 2025 et 2026 demandent donc non seulement de corriger les appareils, mais aussi de retirer ceux qui ne sont plus pris en charge.
Troisième faiblesse : les interfaces et services inutilement exposés
Les appareils connectés intègrent souvent un serveur web, des protocoles de découverte, un accès distant, une interface de programmation et plusieurs services réseau. Chacun constitue une surface d’attaque.
Une interface d’administration accessible depuis Internet peut permettre une compromission sans interaction de l’utilisateur. Un service de débogage oublié, un ancien protocole, une fonctionnalité UPnP mal configurée ou un port ouvert par défaut peuvent également révéler l’appareil. Les erreurs classiques comprennent l’injection de commandes, la traversée de répertoires, les débordements de mémoire et l’absence de validation correcte des requêtes.
Le socle de sécurité IoT du NIST considère précisément comme essentielles la restriction des interfaces aux entités autorisées, la protection des données, la configuration sécurisée, l’intégrité de l’appareil et l’existence d’un mécanisme fiable de mise à jour. Le fait que ces capacités figurent dans le socle minimal montre qu’elles ne sont pas des options avancées, mais des conditions élémentaires de sécurisation.
Pourtant, désactiver une fonction inutilisée peut être difficile lorsque le fabricant ne donne aucun contrôle à l’utilisateur. Certains produits sont conçus pour être simples à installer, au prix d’une activation automatique de services dont le fonctionnement reste opaque.
Quatrième faiblesse : le cloud, l’application et les API
L’objet physique n’est qu’un composant d’un système plus large. Une caméra peut être correctement protégée localement, mais dépendre d’une API cloud mal sécurisée. Une serrure peut utiliser un firmware robuste tout en étant pilotée par une application mobile qui gère mal les sessions ou les autorisations.
Dans ce type d’attaque, le cybercriminel ne compromet pas nécessairement l’appareil. Il attaque le compte utilisateur, le service du fabricant ou une interface permettant d’accéder aux données de plusieurs clients. Une erreur de contrôle d’accès peut, par exemple, autoriser un utilisateur à consulter l’objet appartenant à un autre compte simplement en modifiant un identifiant dans une requête.
L’OWASP classe parmi les principaux risques des API les contrôles d’autorisation défaillants, l’authentification cassée, les mauvaises configurations, l’inventaire incomplet des interfaces et la consommation insuffisamment sécurisée de services tiers. Ces risques concernent directement les écosystèmes IoT reposant sur une application et une plateforme distante.
Cette réalité impose une correction importante : acheter un objet doté d’un chiffrement local ne garantit pas la sécurité du service complet. Il faut évaluer l’appareil, son application, son cloud, ses fournisseurs techniques et les procédures de récupération de compte.
Cinquième faiblesse : les composants anciens et la chaîne d’approvisionnement
Peu de fabricants développent l’intégralité de leur logiciel. Les objets utilisent des systèmes embarqués, bibliothèques cryptographiques, serveurs web, pilotes et modules fournis par des tiers. Une dépendance vulnérable peut rester intégrée pendant des années, notamment lorsque le fabricant ne possède pas un inventaire précis de ses composants.
Le problème est amplifié par les produits en marque blanche. Une entreprise peut commercialiser une caméra conçue par un fournisseur, contenant elle-même un firmware assemblé à partir de plusieurs composants externes. Lorsqu’une vulnérabilité apparaît, les responsabilités deviennent difficiles à attribuer et la production d’un correctif peut dépendre d’une chaîne de sous-traitants.
La compromission de la chaîne de mise à jour représente un risque distinct. Si l’appareil ne vérifie pas correctement l’authenticité et l’intégrité du firmware reçu, une fausse mise à jour peut installer du code malveillant avec les privilèges les plus élevés. Le mécanisme de mise à jour doit donc être sécurisé autant que le logiciel qu’il distribue. Le NIST inclut explicitement l’autorisation et la sécurisation des mises à jour parmi les capacités fondamentales d’un produit IoT.
Pourquoi compromettre une caméra ou un routeur ?
L’objectif n’est pas toujours de voler directement les données de son propriétaire. Les appareils compromis peuvent être intégrés à un botnet, utilisés comme relais pour masquer l’origine d’autres attaques, servir à scanner Internet, produire des attaques par déni de service ou offrir un point d’entrée vers le réseau interne.
Un routeur est particulièrement précieux parce qu’il contrôle les communications entre le réseau local et Internet. Sa compromission peut permettre d’observer ou de détourner certains flux, de modifier des paramètres DNS, de maintenir un accès persistant ou d’utiliser l’adresse IP de la victime comme proxy.
Une caméra possède souvent une connexion permanente, une puissance suffisante et un flux de données sensible. Dans un environnement professionnel, un capteur ou une passerelle peut aussi constituer un premier point d’appui avant un déplacement vers des systèmes plus critiques.
Les objets connectés sont enfin peu surveillés. Un ordinateur ralenti déclenche rapidement une réaction. Une caméra continuant à afficher une image correcte peut rester compromise longtemps sans signe visible.
Une cible privilégiée, mais surtout par défaut
Les cybercriminels ne ciblent pas les objets connectés parce qu’ils seraient technologiquement plus intéressants que les autres systèmes. Ils les ciblent parce que leur économie de sécurité reste souvent défavorable : prix de vente réduit, support limité, composants réutilisés, administration négligée et faible visibilité après l’installation.
Les failles les plus exploitées aujourd’hui ne sont donc pas nécessairement des techniques inédites. Ce sont principalement des vulnérabilités connues non corrigées, des identifiants insuffisants, des interfaces exposées, des erreurs d’autorisation dans les API et des équipements maintenus en service après la fin de leur support.
La sophistication se trouve surtout dans l’industrialisation de l’attaque. Des outils automatisés peuvent identifier, compromettre et enrôler des appareils vulnérables avant même que leur propriétaire sache qu’un correctif existe.
La réduction du risque exige alors une responsabilité partagée, mais non symétrique. L’utilisateur doit modifier les identifiants, appliquer les mises à jour, limiter l’accès distant et remplacer les produits obsolètes. Le fabricant doit, lui, fournir des appareils sécurisés par défaut, une durée de support claire, des mises à jour authentifiées et une surface d’attaque minimale. Faire reposer la sécurité sur la seule vigilance du consommateur serait une manière commode de masquer un défaut de conception.
