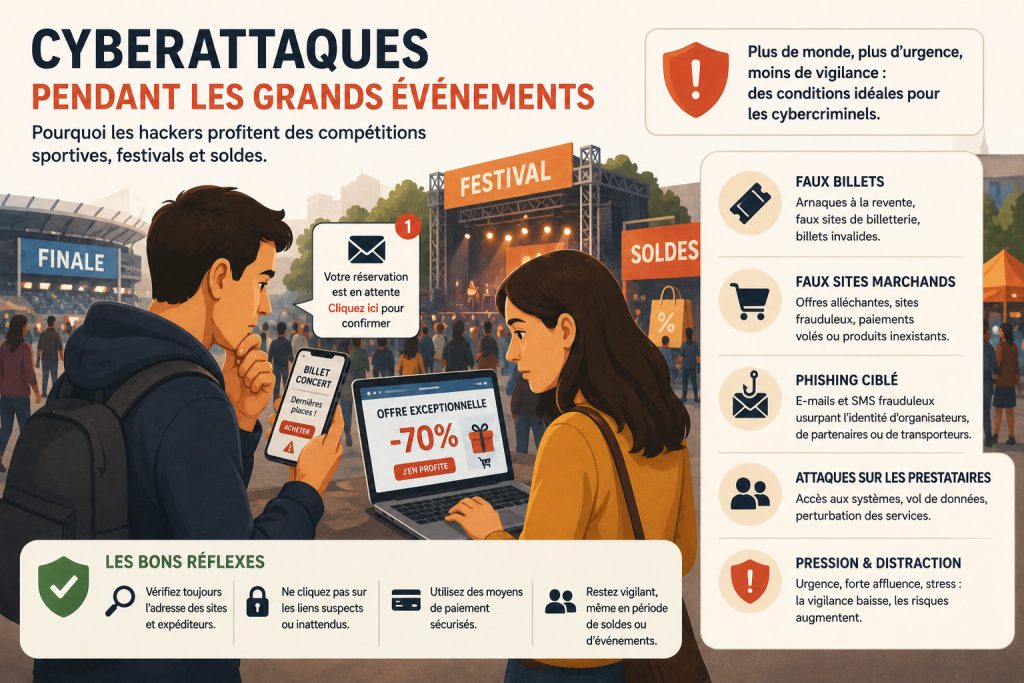
Compétitions sportives, festivals, concerts, salons professionnels, périodes de soldes ou lancements très attendus : les grands événements attirent le public, les marques et les médias. Ils attirent aussi les cybercriminels.
Pendant quelques jours, des millions de personnes recherchent les mêmes billets, promotions, informations pratiques ou services de transport. Les organisateurs déploient parfois des infrastructures temporaires. Les commerçants enregistrent davantage de paiements. Les équipes travaillent sous pression et les utilisateurs prennent des décisions plus rapidement.
Pour les attaquants, cette concentration représente une occasion idéale.
Leur objectif n’est pas toujours de pirater directement l’organisation centrale. Ils peuvent viser les spectateurs, les salariés, les prestataires, les plateformes de réservation ou les entreprises qui profitent de l’événement pour lancer une campagne commerciale.
La plupart du temps, l’événement ne sert pas de cible unique. Il devient un multiplicateur : davantage de victimes potentielles, des messages frauduleux plus crédibles et une pression suffisante pour faire baisser la vigilance.
Les grands événements créent un sentiment d’urgence
Une grande partie de la fraude en ligne repose sur une règle simple : faire agir la victime avant qu’elle ne prenne le temps de vérifier.
Les événements fournissent naturellement cette urgence.
Les billets sont disponibles en quantité limitée. Une promotion expire à minuit. Une réservation doit être confirmée. Une livraison semble bloquée. Une place de parking doit être payée immédiatement. Un accès professionnel doit être renouvelé avant l’ouverture du site.
Ces scénarios sont crédibles parce qu’ils correspondent à de véritables contraintes.
Un faux message annonçant une « dernière chance » paraît plus convaincant pendant des soldes. Un e-mail demandant de confirmer un billet semble normal à quelques jours d’un festival. Une prétendue alerte de sécurité peut être prise au sérieux par une équipe qui prépare l’ouverture d’un événement majeur.
Les attaquants n’ont donc pas besoin d’inventer entièrement leur histoire. Ils s’appuient sur une situation réelle, connue de tous, puis y ajoutent une fausse urgence.
Une audience massive facilite les attaques à grande échelle
Lors d’un grand événement, des milliers ou des millions de personnes attendent des messages similaires.
Elles recherchent des billets, des horaires, des codes promotionnels, des résultats, des plans d’accès ou des informations sur les transports.
Cette homogénéité facilite les campagnes frauduleuses. Un même faux e-mail peut toucher un très grand nombre de personnes sans nécessiter de personnalisation complexe.
L’attaquant peut envoyer un message prétendant provenir :
- d’une billetterie ;
- d’un organisateur ;
- d’un sponsor ;
- d’un transporteur ;
- d’un hôtel ;
- d’une plateforme de paiement ;
- d’un service de livraison ;
- d’une marque proposant une promotion spéciale.
Même si seule une faible proportion des destinataires réagit, le nombre potentiel de victimes reste élevé.
Les grands événements réduisent également le besoin de connaître précisément le profil de chaque personne. Il suffit souvent de viser un public large au bon moment.
Les faux billets et fausses billetteries se multiplient
La billetterie constitue l’un des terrains les plus rentables.
Lorsqu’un concert, une finale ou un festival affiche complet, les consommateurs se tournent vers les réseaux sociaux, les plateformes de revente ou des sites trouvés dans l’urgence.
Les fraudeurs créent alors de fausses annonces, imitent des services connus ou vendent plusieurs fois le même billet.
Certains sites frauduleux reproduisent presque parfaitement l’identité visuelle d’une plateforme officielle. Ils récupèrent les données bancaires, encaissent le paiement et transmettent parfois un faux billet suffisamment crédible pour retarder la découverte de l’escroquerie.
La victime ne comprend qu’elle a été trompée qu’au moment du contrôle, lorsque le code a déjà été utilisé, qu’il n’existe pas ou qu’il ne correspond à aucune réservation.
Le danger ne concerne pas seulement les acheteurs. Les vendeurs peuvent eux aussi recevoir de faux messages leur demandant de payer des frais, de confirmer leurs coordonnées bancaires ou de se connecter à une imitation de la plateforme de revente.
Les soldes offrent un terrain idéal aux faux commerces
Pendant les soldes, les consommateurs acceptent plus facilement de découvrir des boutiques inconnues.
Une réduction exceptionnelle paraît moins suspecte dans une période où les promotions sont attendues. Cette normalisation permet aux fraudeurs de créer de faux sites marchands, des publicités trompeuses et des offres impossibles à tenir.
Les produits les plus recherchés sont souvent proposés à des prix très inférieurs au marché. Le faux site peut récupérer les informations de la carte bancaire, facturer un produit qui ne sera jamais envoyé ou livrer un article sans rapport avec la commande.
Certaines boutiques frauduleuses restent en ligne seulement quelques jours. Elles investissent dans des publicités sur les moteurs de recherche ou les réseaux sociaux, encaissent rapidement les paiements, puis disparaissent.
Une présentation professionnelle ne suffit plus à prouver la légitimité d’un commerce. Les logos, photographies, descriptions de produits et avis peuvent être copiés ou générés à grande échelle.
Les organisateurs travaillent avec de nombreux prestataires
Un grand événement repose rarement sur une seule organisation.
Billetterie, sécurité, restauration, communication, transport, hébergement, audiovisuel, nettoyage, paiement, contrôle d’accès et support informatique peuvent être confiés à des entreprises différentes.
Chaque prestataire ajoute des comptes, des logiciels, des accès et des échanges de données.
Cette chaîne crée une surface d’attaque étendue. Un cybercriminel n’a pas nécessairement besoin de compromettre l’organisateur principal. Il peut viser un fournisseur moins protégé, puis utiliser cet accès pour envoyer des messages crédibles, récupérer des informations ou atteindre d’autres systèmes.
Les infrastructures temporaires aggravent parfois le problème. Des comptes sont créés rapidement, des appareils sont installés pour quelques jours et des accès exceptionnels sont accordés à des équipes sous pression.
Ces dispositifs peuvent être moins bien documentés, moins surveillés ou oubliés après la fin de l’événement.
Les salariés deviennent des cibles prioritaires
Les attaques contre les employés prennent souvent la forme de faux messages internes.
Un prétendu responsable demande de consulter un nouveau planning. Le service informatique annonce une mise à jour urgente. Un prestataire transmet une facture modifiée. Un dirigeant réclame un paiement rapide avant l’ouverture.
Le contexte rend ces demandes plausibles.
Les équipes reçoivent davantage de messages, travaillent parfois à des horaires inhabituels et collaborent avec des interlocuteurs qu’elles connaissent peu. Elles disposent de moins de temps pour vérifier chaque demande.
Les fraudeurs peuvent exploiter les réseaux sociaux professionnels, les communiqués officiels et les informations publiques pour identifier les responsables, les partenaires et les fournisseurs.
Ils construisent ensuite des messages suffisamment précis pour ressembler à une véritable communication opérationnelle.
L’attaque peut conduire au vol d’identifiants, au détournement d’un paiement, à l’installation d’un logiciel malveillant ou à la compromission d’une messagerie professionnelle.
Les paiements et les données personnelles deviennent plus nombreux
Les grands événements génèrent un volume important de transactions.
Billets, restauration, hébergement, transport, stationnement, produits dérivés et réservations passent souvent par des applications ou des terminaux de paiement.
Cette activité intéresse les attaquants parce qu’elle rassemble des données bancaires et personnelles dans un nombre limité de systèmes.
Un site compromis, une fausse page de paiement ou un terminal mal sécurisé peut exposer les informations de nombreux utilisateurs.
Les criminels peuvent également créer de faux formulaires d’inscription, de concours ou de remboursement. Sous prétexte d’offrir des places ou un bon d’achat, ils demandent un nom, une adresse, un numéro de téléphone et parfois des données bancaires.
Ces informations peuvent ensuite être revendues ou utilisées pour préparer des fraudes plus ciblées.
Les attaques par déni de service visent la disponibilité
Toutes les cyberattaques ne cherchent pas à voler des données.
Certaines visent à rendre un service inaccessible en envoyant un volume massif de requêtes. Une attaque de ce type peut perturber une billetterie, un site d’information, une application de paiement ou une plateforme de diffusion.
Le moment choisi est essentiel.
Une interruption qui serait simplement gênante en temps normal peut devenir critique quelques heures avant l’ouverture d’une vente ou pendant une compétition suivie par des millions de personnes.
La pression médiatique renforce également l’impact. Une panne visible attire immédiatement l’attention et peut nuire à la réputation de l’organisateur.
Ces attaques peuvent être motivées par l’argent, la revendication politique, la volonté de sabotage ou la recherche de visibilité.
Les faux réseaux Wi-Fi profitent des lieux très fréquentés
Les festivals, stades, gares et centres commerciaux concentrent un grand nombre de téléphones connectés.
Des fraudeurs peuvent créer un réseau Wi-Fi portant un nom crédible, comme « WiFi Festival », « Guest Arena » ou « Free Shopping ».
L’utilisateur pense accéder au réseau officiel. Il peut être redirigé vers une fausse page lui demandant de créer un compte, de saisir une adresse e-mail ou de se connecter à un service connu.
Un réseau ouvert n’est pas nécessairement frauduleux, mais il ne doit jamais être considéré comme fiable par défaut.
Les opérations sensibles, comme l’accès à un compte bancaire ou à une messagerie professionnelle, doivent être réalisées de préférence sur le réseau mobile ou à travers une connexion correctement sécurisée.
L’intelligence artificielle améliore la crédibilité des campagnes
Les outils d’intelligence artificielle permettent de produire rapidement des textes, des images, de fausses publicités et des traductions de meilleure qualité.
Ils peuvent aider les fraudeurs à adapter une campagne à plusieurs langues, à imiter le ton d’une organisation ou à créer des pages cohérentes avec l’identité d’un événement.
L’IA ne transforme pas toutes les attaques en opérations sophistiquées. La majorité repose toujours sur des méthodes connues : faux sites, phishing, usurpation d’identité et pression psychologique.
Elle réduit cependant le temps nécessaire pour créer des contenus crédibles et permet de lancer davantage de variantes.
Les anciennes recommandations fondées uniquement sur les fautes d’orthographe ou les visuels maladroits deviennent donc insuffisantes.
Comment se protéger pendant un grand événement ?
Le premier réflexe consiste à ne jamais agir uniquement sous l’effet de l’urgence.
Pour acheter un billet, accéder à une promotion ou effectuer une réservation, il est préférable de partir du site ou de l’application officielle plutôt que d’un lien reçu par message ou trouvé dans une publicité.
Il faut vérifier précisément le nom de domaine, le montant demandé et l’identité du bénéficiaire avant de valider un paiement.
Les billets achetés sur les réseaux sociaux ou en dehors des plateformes reconnues présentent un risque élevé, même lorsque le vendeur fournit une copie, une pièce d’identité ou une preuve d’achat. Ces éléments peuvent être falsifiés ou provenir d’une autre victime.
Dans les entreprises, les changements de coordonnées bancaires, les demandes de paiement urgent et les nouveaux accès doivent être confirmés par un second canal.
Les comptes importants doivent être protégés par une authentification résistante au phishing lorsque cela est possible. Les accès temporaires doivent être limités, surveillés et supprimés après l’événement.
Le véritable danger : la baisse collective de vigilance
Les cybercriminels profitent des grands événements parce que tout le monde va plus vite.
Les consommateurs veulent obtenir une place avant les autres. Les salariés doivent résoudre des problèmes immédiats. Les entreprises veulent absorber un volume inhabituel de transactions. Les organisateurs cherchent à maintenir leurs services disponibles malgré la pression.
Cette accélération réduit le temps consacré aux vérifications.
Le nom de l’événement, la présence d’un logo officiel ou l’apparence professionnelle d’un message ne constituent pas des preuves.
La meilleure protection reste de ralentir au moment précis où l’on vous demande d’agir vite.
Une promotion exceptionnelle, un paiement urgent ou une dernière place disponible ne justifient jamais de négliger les contrôles essentiels.
Les grands événements ne rendent pas les cybercriminels plus puissants. Ils rendent simplement leurs mensonges plus faciles à croire.
