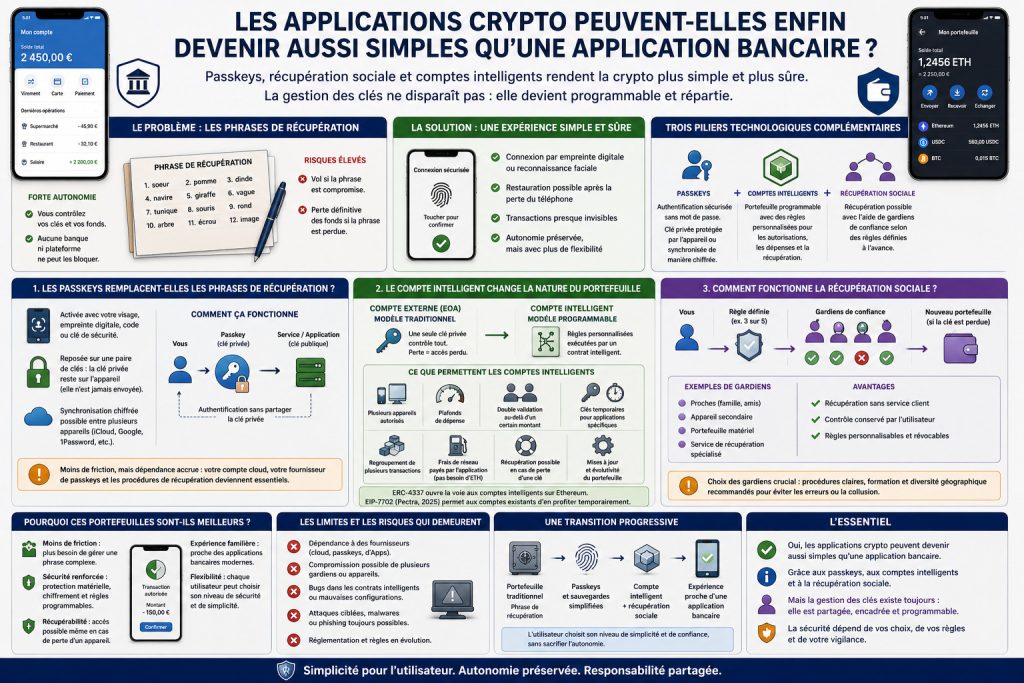
Les phrases de récupération ont longtemps constitué le principal obstacle à l’adoption des portefeuilles crypto. Les passkeys, la récupération sociale et les comptes intelligents promettent désormais une connexion par empreinte digitale, une restauration après la perte du téléphone et des transactions presque invisibles. Ces technologies peuvent rapprocher l’expérience crypto de celle d’une application bancaire, mais elles ne font pas disparaître la gestion des clés : elles la rendent programmable et la répartissent entre plusieurs systèmes.
Créer un portefeuille crypto traditionnel oblige généralement l’utilisateur à conserver une suite de douze ou vingt-quatre mots. Cette phrase permet de reconstituer les clés privées donnant accès aux actifs.
Le dispositif offre une forte autonomie : aucune banque ni plateforme n’est nécessaire pour récupérer les fonds. Mais sa sécurité repose sur une responsabilité radicale. Une copie photographiée, communiquée sur un faux site ou conservée dans un espace compromis peut permettre le vol des actifs. À l’inverse, la perte définitive de la phrase peut rendre le portefeuille irrécupérable.
Cette logique convient difficilement au grand public. Une application bancaire permet généralement de changer de téléphone, de réinitialiser un accès et de contacter un service client. Le portefeuille crypto classique considère au contraire que la possession de la clé constitue l’autorité ultime.
Les nouvelles architectures cherchent à conserver l’autonomie de l’utilisateur tout en supprimant cette expérience punitive.
Les passkeys remplacent-elles les phrases de récupération ?
Une passkey est un identifiant cryptographique associé à un appareil ou à un gestionnaire d’identifiants. L’utilisateur l’active avec le mécanisme habituel de son terminal : reconnaissance faciale, empreinte digitale, code de déverrouillage ou clé de sécurité.
Contrairement à un mot de passe, la passkey repose sur une paire de clés. Le service conserve la clé publique, tandis que la clé privée reste dans l’environnement sécurisé du terminal ou du fournisseur de passkeys. Elle n’est pas transmise au site lors de l’authentification, ce qui améliore notamment la résistance au phishing.
Dans une application crypto, la passkey peut servir à autoriser les opérations d’un portefeuille. L’utilisateur touche un bouton, confirme avec son visage ou son doigt et signe la transaction sans manipuler directement une clé privée.
La biométrie n’est pas envoyée sur la blockchain. Elle sert localement à déverrouiller l’identifiant cryptographique conservé sur l’appareil.
Certaines passkeys sont liées à un terminal précis. D’autres sont synchronisées, sous forme chiffrée, entre plusieurs appareils connectés au même compte Apple, Google ou à un gestionnaire compatible. Après la perte d’un téléphone, l’utilisateur peut donc retrouver ses passkeys en configurant un nouvel appareil avec son fournisseur habituel.
Cette facilité introduit néanmoins une dépendance. La récupération du portefeuille peut désormais reposer sur la sécurité du compte cloud, sur les procédures du fabricant du téléphone et sur la disponibilité du fournisseur de passkeys.
La phrase de récupération disparaît de l’écran, mais une nouvelle question apparaît : qui peut rétablir l’accès à l’identifiant cryptographique et selon quelles règles ?
Le compte intelligent change la nature du portefeuille
Un portefeuille crypto traditionnel est souvent contrôlé par un compte externe, ou EOA, fonctionnant selon une règle simple : une seule clé privée autorise toutes les transactions. Celui qui possède cette clé contrôle entièrement le compte ; celui qui la perd ne peut plus agir.
L’account abstraction, ou abstraction de compte, remplace cette règle fixe par une logique programmable. Le portefeuille devient lui-même un contrat intelligent capable de définir ses propres conditions de validation.
La norme ERC-4337 permet ainsi à un compte d’utiliser une logique personnalisée sans modifier directement les règles fondamentales du protocole Ethereum. Le compte peut accepter plusieurs méthodes d’authentification, faire intervenir un service qui paie les frais ou regrouper plusieurs actions dans une seule opération.
Les comptes intelligents peuvent notamment permettre :
- plusieurs appareils autorisés ;
- des plafonds de dépense ;
- une double validation au-dessus d’un certain montant ;
- des clés temporaires limitées à une application ;
- le regroupement de plusieurs transactions ;
- le paiement des frais par l’application ;
- une procédure de récupération après la perte d’une clé.
L’application peut, par exemple, réunir l’autorisation d’utiliser un jeton et son échange dans une seule confirmation. Elle peut également payer les frais de réseau pour éviter que le nouvel utilisateur doive acheter de l’ether avant sa première opération. Ethereum présente précisément la récupération, le partage de la sécurité, le regroupement des transactions et la prise en charge des frais comme des fonctions rendues possibles par les comptes intelligents.
La mise à niveau Pectra d’Ethereum a également introduit EIP-7702 en 2025, permettant aux comptes externes existants d’utiliser temporairement certaines fonctionnalités programmables des comptes intelligents. Cette évolution élargit les possibilités de simplification sans obliger tous les utilisateurs à transférer immédiatement leurs actifs vers une nouvelle adresse.
Comment fonctionne la récupération sociale ?
La récupération sociale permet de remplacer la clé contrôlant un portefeuille si elle est perdue ou compromise.
L’utilisateur désigne plusieurs gardiens : proches, appareils secondaires, portefeuille matériel ou service spécialisé. Une majorité définie à l’avance — trois gardiens sur cinq, par exemple — peut autoriser l’installation d’une nouvelle clé.
Les gardiens ne disposent pas nécessairement du pouvoir de dépenser les fonds. Leur fonction consiste uniquement à approuver une modification du contrôleur du compte.
Ce modèle peut intégrer un délai de sécurité. Lorsqu’une récupération est demandée, le propriétaire reçoit une alerte et dispose de plusieurs jours pour l’annuler s’il s’agit d’une tentative frauduleuse.
Les portefeuilles multisignatures et les modules de récupération reposent sur cette capacité des comptes intelligents à répartir les pouvoirs. Safe permet, par exemple, de définir plusieurs propriétaires et un seuil minimal de confirmations, puis d’ajouter des modules spécialisés, notamment pour les passkeys ou la récupération.
La récupération sociale n’est toutefois pas une solution parfaite. Des gardiens peuvent perdre leurs propres accès, être manipulés ou s’entendre contre l’utilisateur. Des proches peuvent également ne pas comprendre la responsabilité qui leur est confiée.
Un système sérieux doit donc combiner plusieurs catégories de gardiens, imposer un délai, envoyer des alertes et permettre de modifier la configuration avant qu’elle ne devienne obsolète.
La simplicité masque-t-elle une forme de conservation ?
Certaines applications permettent désormais de créer un portefeuille avec une adresse électronique, un compte social ou un code reçu par SMS. L’utilisateur ne voit ni clé privée, ni extension de navigateur, ni phrase de récupération. Des solutions commerciales présentent même ces portefeuilles intégrés comme non dépositaires, tout en proposant une authentification familière.
L’expérience peut effectivement ressembler à celle d’une fintech. Mais l’étiquette « non custodial » ne suffit pas à comprendre l’architecture.
Il faut vérifier si l’entreprise peut, seule ou avec un partenaire, reconstituer la clé, bloquer une opération ou modifier les règles du compte. Il faut également déterminer si l’utilisateur peut exporter ses clés, changer d’application et continuer à contrôler son portefeuille si le fournisseur disparaît.
Entre l’autonomie absolue et la conservation classique existe désormais tout un spectre : clé locale, clé synchronisée, signatures réparties entre plusieurs serveurs, compte intelligent récupérable ou portefeuille entièrement administré par une plateforme.
Deux applications aussi simples en apparence peuvent donc offrir des niveaux de contrôle radicalement différents.
Une expérience bancaire, mais pas encore les mêmes protections
Grâce aux passkeys et aux comptes intelligents, une application crypto peut désormais masquer une grande partie de sa complexité technique. L’utilisateur peut se connecter par biométrie, payer sans détenir le jeton nécessaire aux frais et récupérer son accès après la perte de son téléphone.
Cette interface peut devenir aussi fluide qu’une application bancaire.
Les conséquences d’une erreur restent cependant différentes. Une transaction blockchain définitivement validée ne peut généralement pas être annulée par un service client. Un contrat intelligent défectueux peut affecter tous les utilisateurs qui en dépendent. Une autorisation accordée à une application malveillante peut également permettre des retraits ultérieurs.
La simplification doit donc inclure des protections invisibles mais substantielles : simulation des transactions, affichage clair de ce que l’utilisateur autorise, détection des contrats suspects, plafonds, délais pour les opérations importantes et possibilité de révoquer les accès.
Masquer les adresses, les frais et les signatures sans expliquer les conséquences créerait une interface agréable mais dangereuse.
Comment reconnaître une application réellement aboutie ?
Une application crypto crédible devrait permettre de répondre clairement à plusieurs questions :
- Que se passe-t-il si le téléphone est perdu ?
- Qui peut déclencher une récupération ?
- Le fournisseur peut-il accéder seul aux fonds ?
- Le portefeuille reste-t-il utilisable si l’entreprise ferme ?
- Les clés ou le compte peuvent-ils être transférés vers une autre application ?
- Les opérations importantes sont-elles retardées ou soumises à une seconde validation ?
- L’utilisateur voit-il précisément les actifs et les pouvoirs qu’il accorde ?
La récupération doit surtout être testée avant d’être nécessaire. Un dispositif théoriquement décentralisé mais incompréhensible au moment d’un incident n’apporte pas une sécurité réelle.
La fin de la phrase de récupération, pas celle de la responsabilité
Les passkeys, la récupération sociale et les comptes intelligents peuvent éliminer une grande partie des frictions qui rendaient les applications crypto impraticables pour le grand public.
Ils permettent de remplacer une clé unique et irrécupérable par une politique de sécurité adaptable : plusieurs appareils, plusieurs gardiens, des plafonds et des procédures d’urgence.
Mais cette simplicité repose sur une architecture plus complexe. Elle ajoute des contrats, des modules, des fournisseurs de passkeys et parfois des intermédiaires capables d’influencer la récupération.
Les applications crypto peuvent donc devenir aussi simples que les applications bancaires en surface. Leur véritable progrès dépendra de leur capacité à rendre la sécurité compréhensible, la récupération fiable et la dépendance aux fournisseurs réversible — sans recréer discrètement la banque que la technologie prétendait remplacer.
