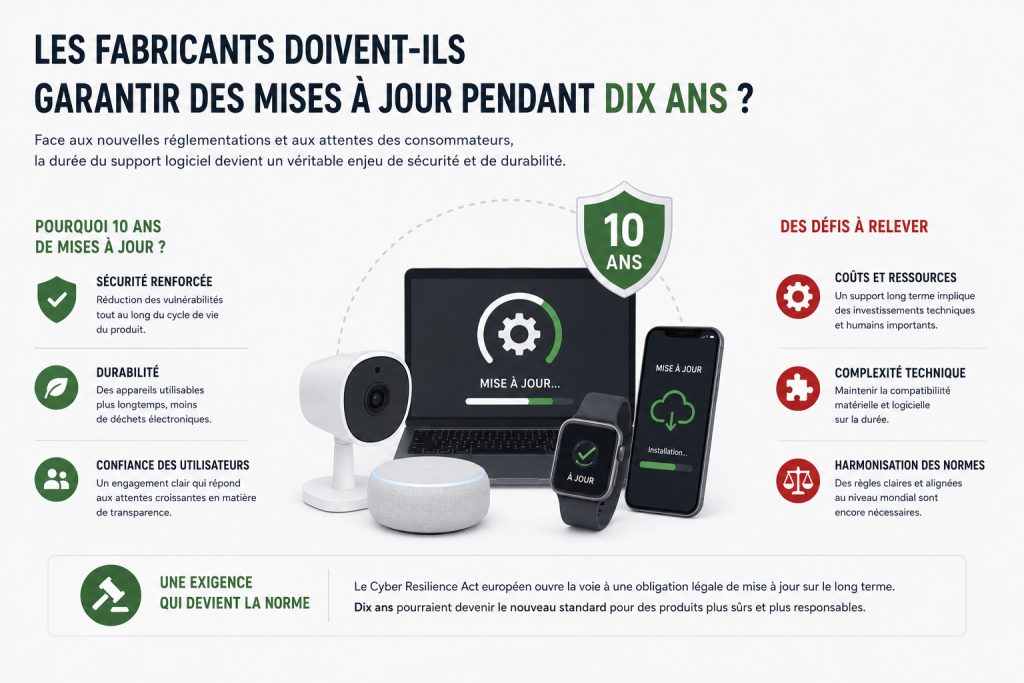
Une serrure, une chaudière ou un système d’alarme peut rester installé pendant quinze ans. Pourtant, sa partie logicielle peut être abandonnée bien avant sa partie matérielle. L’équipement continue alors de fonctionner, mais avec des vulnérabilités qui ne seront plus corrigées, une application devenue incompatible ou un service cloud susceptible de fermer.
Cette situation révèle une incohérence fondamentale : le consommateur achète un objet physique, mais sa durée de vie réelle dépend d’engagements logiciels rarement visibles au moment de l’achat. Pendant longtemps, les fabricants ont pu décider unilatéralement de la fin du support. Les nouvelles réglementations européennes commencent à limiter cette liberté, sans imposer pour autant une garantie générale de dix ans.
La bonne question n’est donc pas de savoir si tous les fabricants doivent publier des mises à jour pendant exactement une décennie. Elle est de déterminer pendant combien de temps un produit doit rester sûr, fonctionnel et maintenable au regard de sa durée d’utilisation prévisible.
Ce que la réglementation européenne impose réellement
Le Cyber Resilience Act constitue le principal changement pour les produits comportant des éléments numériques. Ses obligations essentielles s’appliqueront à partir du 11 décembre 2027, même si les obligations de signalement de certaines vulnérabilités et de certains incidents entreront en application dès le 11 septembre 2026. Au 14 juillet 2026, il serait donc incorrect d’affirmer que tous les objets connectés vendus en Europe doivent déjà respecter son régime complet.
Le règlement imposera aux fabricants une période de support correspondant à la durée pendant laquelle le produit est raisonnablement susceptible d’être utilisé. Cette durée devra tenir compte de sa nature, de sa fonction et des attentes légitimes des utilisateurs. Elle sera normalement d’au moins cinq ans, sauf pour un produit destiné à une utilisation plus courte. Lorsque la durée d’utilisation prévisible dépasse cinq ans, le fabricant ne devrait pas pouvoir retenir automatiquement ce minimum. La date de fin du support devra être communiquée clairement au moment de l’achat.
Une confusion doit absolument être évitée. Le Cyber Resilience Act prévoit également qu’une mise à jour de sécurité publiée pendant la période de support reste téléchargeable pendant au moins dix ans, ou jusqu’à la fin du support si celle-ci intervient plus tard. Cela ne signifie pas que le fabricant doit créer de nouveaux correctifs pendant dix ans. Il s’agit d’une obligation de conservation et de disponibilité des mises à jour déjà produites.
Pour les smartphones et certaines tablettes mis sur le marché européen, des règles d’écoconception s’appliquent depuis le 20 juin 2025. Elles prévoient notamment que les mises à jour du système d’exploitation fournies par le fabricant soient proposées gratuitement à tous les exemplaires concernés pendant au moins cinq ans après la fin de la commercialisation du modèle. Ce point de départ peut prolonger considérablement le support par rapport à une durée calculée depuis la première sortie du produit. Il ne constitue toutefois pas une obligation générale de fournir cinq nouvelles versions majeures du système.
Le droit européen de la vente contient déjà une obligation plus souple : les biens comportant des éléments numériques doivent recevoir les mises à jour nécessaires à leur conformité pendant la période que le consommateur peut raisonnablement attendre. Cette attente dépend du type de produit, de son usage, du contrat et des déclarations commerciales. Elle peut dépasser la période minimale de garantie légale, en particulier pour les mises à jour de sécurité.
Le cadre européen évolue donc vers une logique de durée proportionnée, et non vers une garantie uniforme de dix ans.
Pourquoi dix ans seraient justifiés pour de nombreux produits
Pour un objet durable, cinq ans peuvent être très éloignés de sa vie physique réelle. Un thermostat, une pompe à chaleur, une installation photovoltaïque, un interphone, un système domotique ou une caméra filaire n’est pas acheté comme un accessoire jetable. Son installation peut nécessiter des travaux, une configuration professionnelle ou une intégration à d’autres équipements.
Abandonner son logiciel après cinq ans transforme un appareil encore utilisable en risque de sécurité ou en déchet prématuré. Le propriétaire doit alors choisir entre conserver un équipement vulnérable, perdre certaines fonctions connectées ou remplacer un produit matériellement fonctionnel.
Le support logiciel n’est donc pas seulement une prestation commerciale. Il constitue une composante de la sécurité du produit. Un appareil compromis peut affecter son propriétaire, mais aussi servir de relais, de point d’entrée ou de composant d’un réseau criminel. Le coût d’un support insuffisant n’est pas supporté exclusivement par le fabricant ou l’acheteur.
Une durée de dix ans améliorerait également la concurrence. Lorsque le support est court, les fabricants peuvent accélérer indirectement le renouvellement des appareils sans déclarer leur obsolescence. Une période longue rendrait les comparaisons plus honnêtes : un produit vendu moins cher mais abandonné après quatre ans pourrait être évalué face à un concurrent maintenu pendant dix ans.
Pour les entreprises, la stabilité est encore plus importante. Le coût d’un objet connecté ne se limite pas à son prix d’achat. Il comprend son installation, sa certification, son intégration, les interventions techniques, les contrats de connectivité et parfois l’immobilisation du service lors du remplacement. Une durée de support connue permet de planifier ces coûts au lieu de subir une migration d’urgence.
Pourquoi une obligation universelle serait mal conçue
Dix ans ne constituent cependant pas une durée pertinente pour chaque catégorie de produit. Un capteur destiné à une expérimentation de six mois, un objet promotionnel ou un dispositif consommable ne présente pas le même cycle de vie qu’une chaudière ou une serrure.
Une obligation uniforme pourrait produire des effets pervers. Les fabricants pourraient augmenter les prix, réduire le nombre de modèles ou choisir des composants plus anciens mais garantis plus longtemps. Les petites entreprises seraient particulièrement exposées si elles devaient maintenir pendant une décennie chaque produit expérimental, y compris ceux vendus en très faibles volumes.
Le fabricant ne contrôle pas toujours l’intégralité de la chaîne logicielle. Le produit peut dépendre d’une puce, d’un système d’exploitation, d’une bibliothèque ou d’une plateforme cloud fournie par un tiers. Cette dépendance ne doit pas servir d’excuse à l’abandon, mais elle rend nécessaire une planification contractuelle dès la conception. Le Cyber Resilience Act demande d’ailleurs que la durée de support prenne en compte les composants essentiels provenant de tiers et leur propre période de maintenance.
Certains matériels ne disposent pas non plus de la mémoire ou de la puissance nécessaires pour accepter indéfiniment les évolutions d’un système. Exiger dix ans de nouvelles fonctionnalités serait irréaliste. Exiger dix ans de traitement des vulnérabilités critiques, en revanche, peut être raisonnable si le produit a été conçu dès l’origine pour cette durée.
La distinction essentielle est donc celle entre les mises à jour de sécurité et les évolutions fonctionnelles. Le fabricant ne devrait pas être obligé d’ajouter de nouvelles fonctions pendant dix ans. Il devrait pouvoir être tenu de corriger les vulnérabilités importantes, de maintenir les mécanismes essentiels et d’éviter qu’une mise à jour rende artificiellement le matériel inutilisable.
Une durée fondée sur le risque et la durée de vie
La meilleure solution serait un système gradué.
Les produits à durée d’usage courte et à faible risque pourraient être soumis à un minimum de cinq ans, ou à leur durée d’utilisation prévisible lorsqu’elle est réellement inférieure. Les objets domestiques durables, les équipements réseau et les appareils dont le remplacement nécessite une intervention devraient viser au moins dix ans. Les produits liés à la sécurité des personnes, aux bâtiments, aux véhicules ou aux infrastructures devraient être maintenus pendant leur durée de service complète, qui peut dépasser quinze ans.
Le point de départ compte autant que la durée. Une garantie de dix ans calculée depuis la conception du modèle protège mal l’acheteur qui l’acquiert lors de sa huitième année de commercialisation. La période devrait être calculée depuis la dernière mise sur le marché, ou comporter une durée minimale garantie à compter de l’achat.
La notion de « support » doit également être définie précisément. Elle devrait inclure la surveillance des vulnérabilités, un canal de signalement, des correctifs signés, une distribution sécurisée, des délais de traitement adaptés à la gravité, ainsi qu’une information claire sur la fin du support. Afficher simplement une page intitulée « mises à jour pendant dix ans » ne garantit ni la rapidité ni la qualité des corrections.
Préparer la disparition du fabricant
Une obligation de support reste fragile lorsque l’entreprise cesse son activité ou abandonne une gamme. Le Cyber Resilience Act prévoit qu’un fabricant qui arrête ses opérations informe les autorités et, dans la mesure du possible, les utilisateurs concernés. Cette information ne produit toutefois pas automatiquement une solution technique de remplacement.
Pour les produits durables, le fabricant devrait donc prévoir une stratégie de sortie : fonctionnement local sans cloud, export des données, transfert du service à un autre opérateur, publication de la documentation nécessaire ou libération de certaines parties du logiciel lorsque le support commercial cesse.
Cette exigence est particulièrement importante pour les objets dont les fonctions élémentaires dépendent d’un serveur distant. Un produit peut être parfaitement corrigé sur le plan de la cybersécurité et devenir malgré tout inutilisable si son cloud ferme. La continuité du service doit être traitée séparément de la publication des correctifs.
Le véritable engagement à exiger
Une garantie de dix ans constitue une bonne référence pour les objets conçus pour rester longtemps dans un logement, une entreprise ou une infrastructure. Elle ne devrait toutefois pas devenir un chiffre marketing détaché du produit.
Le niveau le plus crédible serait une obligation alignée sur la durée de vie raisonnable de chaque catégorie, avec un plancher réglementaire, une date de fin affichée avant l’achat et des exigences renforcées pour les équipements critiques ou difficiles à remplacer.
Les fabricants ne devraient donc pas tous garantir indistinctement dix ans de nouvelles fonctions. Ils devraient garantir que leurs produits ne deviennent pas dangereux ou artificiellement obsolètes avant la fin de leur durée d’usage normale.
Pour une montre ou un petit capteur, cette durée peut être inférieure à dix ans. Pour une chaudière connectée, un routeur professionnel, une serrure ou un système d’alarme, une décennie ne représente pas une exigence excessive. Elle constitue souvent le minimum cohérent avec ce que le client pense réellement avoir acheté.
