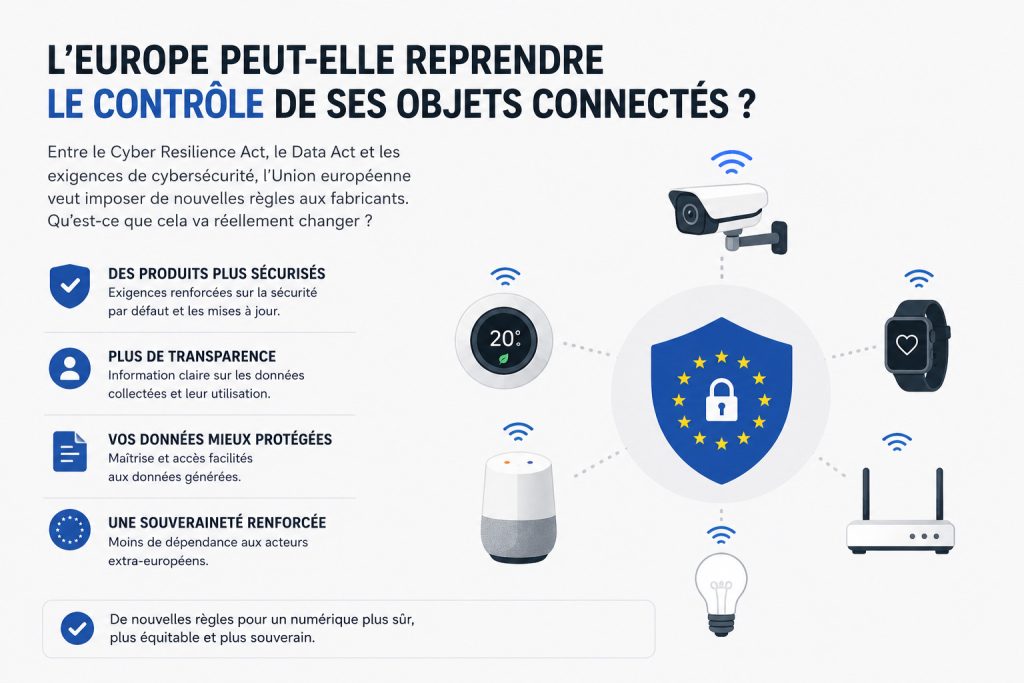
Caméras, montres, thermostats, jouets, serrures, voitures et équipements industriels collectent continuellement des données. Pourtant, leur propriétaire ne sait pas toujours quelles informations sont enregistrées, où elles sont envoyées, combien de temps l’appareil restera sécurisé ni si un réparateur indépendant pourra accéder aux données nécessaires à son intervention.
L’Union européenne tente de corriger ce déséquilibre avec plusieurs textes complémentaires. Le Data Act encadre l’accès aux données produites par les objets connectés. Le Cyber Resilience Act, ou CRA, impose des exigences de cybersécurité aux produits comportant des éléments numériques. Certaines catégories d’appareils radio sont déjà soumises à des obligations particulières au titre de la directive sur les équipements radioélectriques.
Ces règles peuvent profondément modifier le marché. Mais parler de « reprise de contrôle » exige une distinction essentielle : l’Europe renforce son contrôle réglementaire sur les produits vendus dans l’Union. Elle ne reconstruit pas automatiquement une souveraineté technologique ou industrielle.
Un calendrier réglementaire encore largement transitoire
Au 14 juillet 2026, toutes les obligations annoncées ne sont pas encore pleinement applicables.
Le Data Act s’applique depuis le 12 septembre 2025. Il accorde notamment aux particuliers et aux entreprises utilisant un produit connecté un droit d’accès aux données générées par son utilisation et la possibilité de demander leur transmission à certains tiers. En revanche, l’obligation de concevoir les produits pour que leurs données soient facilement, gratuitement et, lorsque cela est possible, directement accessibles ne concernera que les produits et services associés mis sur le marché après le 12 septembre 2026.
Le Cyber Resilience Act est entré en vigueur en décembre 2024, mais ses principales exigences ne s’appliqueront qu’à partir du 11 décembre 2027. Une première étape importante interviendra néanmoins le 11 septembre 2026 : les fabricants devront alors signaler certaines vulnérabilités activement exploitées et certains incidents graves. Les dispositions relatives aux organismes d’évaluation de la conformité sont, elles, applicables depuis le 11 juin 2026.
Entre-temps, les exigences de cybersécurité de la directive sur les équipements radioélectriques s’appliquent depuis le 1er août 2025 à certaines catégories, notamment des appareils sans fil connectés à Internet, des jouets radio, des équipements de garde d’enfants et des objets portables. Ce régime doit être remplacé par celui du CRA lorsque celui-ci deviendra pleinement applicable, en décembre 2027.
L’amélioration sera donc progressive. Un consommateur achetant un produit en 2026 ne doit pas supposer que toutes les promesses du CRA sont déjà juridiquement exigibles.
Le Cyber Resilience Act change la responsabilité du fabricant
Le principal apport du CRA consiste à transformer la cybersécurité en condition d’accès au marché européen. Jusqu’à présent, la sécurité était fréquemment traitée comme une fonctionnalité secondaire : elle dépendait de la bonne volonté du fabricant, de la réputation de la marque ou de la pression exercée après un incident.
Le nouveau règlement impose une logique de sécurité dès la conception et pendant le cycle de vie du produit. Les fabricants devront évaluer les risques, réduire les surfaces d’attaque, traiter les vulnérabilités, sécuriser les mécanismes de mise à jour et fournir une documentation technique démontrant la conformité du produit. Les correctifs de sécurité devront être distribués sans retard et, sauf cas particuliers concernant des produits professionnels sur mesure, gratuitement.
L’une des évolutions les plus concrètes concerne la durée du support. Le fabricant devra déterminer une période correspondant à la durée d’utilisation prévisible du produit et aux attentes raisonnables des utilisateurs. Cette période ne pourra normalement pas être inférieure à cinq ans, sauf lorsque le produit est lui-même destiné à être utilisé moins longtemps. Sa date de fin devra être indiquée clairement au moment de l’achat.
Cette transparence peut modifier les comparaisons entre produits. Deux caméras vendues au même prix ne seront plus équivalentes si l’une reçoit des correctifs pendant cinq ans et l’autre pendant dix. La durée du support pourra devenir un critère commercial aussi important que la résolution, l’autonomie ou les fonctionnalités.
À partir du 11 septembre 2026, un fabricant devra également adresser un premier avertissement dans les vingt-quatre heures après avoir eu connaissance d’une vulnérabilité activement exploitée ou d’un incident grave concerné par le règlement. Une notification plus complète devra suivre dans les soixante-douze heures, puis un rapport final selon le type d’événement.
Le risque juridique devient significatif : certaines violations des exigences essentielles ou des obligations imposées aux fabricants pourront être sanctionnées jusqu’à 15 millions d’euros ou 2,5 % du chiffre d’affaires mondial annuel, le montant le plus élevé étant retenu.
Le Data Act attaque l’enfermement par les données
Le Data Act agit sur un autre problème : un utilisateur peut avoir acheté une machine ou une montre sans disposer réellement des données qu’elle génère.
Le texte exige que les données concernées soient accessibles dans un format structuré, couramment utilisé et lisible par machine. Lorsque l’accès direct depuis l’appareil n’est pas possible, le détenteur des données doit communiquer les données « aisément disponibles » à l’utilisateur, gratuitement et sans retard injustifié. L’utilisateur peut également demander qu’elles soient transmises à un tiers, par exemple un prestataire de maintenance, un service d’optimisation énergétique ou un réparateur indépendant.
Cette ouverture peut réduire la dépendance à l’écosystème du fabricant. Un agriculteur pourrait confier l’analyse des données de ses machines à un prestataire différent. Le propriétaire d’un équipement industriel pourrait autoriser un spécialiste indépendant à surveiller son état. Des services après-vente concurrents pourraient apparaître sans devoir recréer l’ensemble de l’infrastructure de collecte.
Mais le Data Act ne crée pas un droit absolu sur toutes les informations produites autour de l’objet. Il couvre principalement les données brutes et certaines données prétraitées rendues disponibles par la conception du produit. Il n’oblige pas un fabricant à enregistrer des informations qui ne sont normalement ni stockées ni transmises. Les analyses ou déductions produites grâce à des algorithmes complexes et propriétaires peuvent également rester hors du champ de l’obligation de partage.
Le texte ne remplace pas non plus le RGPD. Lorsque les données sont personnelles, leur accès ou leur transmission doit toujours reposer sur une base juridique valable. Les secrets d’affaires restent protégés : le fabricant peut imposer des mesures de confidentialité et, dans des circonstances exceptionnelles dûment justifiées, refuser la communication de certaines données lorsqu’un dommage économique grave est hautement probable.
L’Europe réduit donc la captivité des données sans abolir la propriété intellectuelle ni les règles de protection des personnes.
Ce qui changera réellement pour les fabricants
Pour les entreprises sérieuses, la cybersécurité ne pourra plus être gérée uniquement après la commercialisation. Elle devra entrer dans la conception, les achats de composants, le développement logiciel, les contrats avec les fournisseurs, la documentation et l’organisation du support.
Un fabricant devra être capable de répondre à des questions auparavant éludées : quels composants logiciels sont intégrés ? Comment une vulnérabilité peut-elle être signalée ? Qui maintiendra le produit si un fournisseur disparaît ? Pendant combien de temps les correctifs seront-ils publiés ? Quelles données l’appareil génère-t-il, et comment l’utilisateur peut-il les récupérer ?
Les importateurs et distributeurs ne pourront pas totalement ignorer ces exigences. Le CRA leur impose des vérifications et peut leur interdire de commercialiser un produit qu’ils savent non conforme. Un importateur ou un distributeur commercialisant un appareil sous sa propre marque, ou le modifiant substantiellement, peut même être considéré comme le fabricant.
Cette disposition est stratégique pour les produits en marque blanche importés de pays tiers. Le simple fait que la fabrication soit externalisée ne permettra pas de transférer toute la responsabilité hors de l’Union.
Les limites : conformité ne signifie pas sécurité absolue
Le premier risque est celui d’une conformité surtout documentaire. La majorité des produits courants, notamment les appareils ménagers et les applications mobiles, pourra faire l’objet d’une autoévaluation par le fabricant. Les évaluations obligatoires par un tiers seront principalement réservées à certaines catégories importantes ou critiques.
Le marquage CE ne constituera donc pas une certification indépendante systématique ni une garantie que le produit ne sera jamais compromis. Il indiquera que le fabricant déclare respecter les exigences applicables, sous le contrôle potentiel des autorités de surveillance du marché.
L’efficacité dépendra alors des contrôles, des compétences techniques et des ressources des autorités nationales. Des règles ambitieuses accompagnées d’inspections rares ou de sanctions tardives risqueraient de créer une sécurité administrative plus qu’une sécurité réelle.
Le calendrier crée également une zone de transition. Les produits mis sur le marché avant le 11 décembre 2027 ne seront en principe soumis à l’ensemble des exigences du CRA que s’ils font ensuite l’objet d’une modification substantielle. Les obligations de signalement constituent une exception et pourront concerner des produits plus anciens entrant dans le champ du règlement.
Enfin, l’accès aux données ne garantit ni l’interopérabilité complète ni le droit de commander l’appareil avec un logiciel tiers. Pouvoir exporter les relevés d’un thermostat ne signifie pas nécessairement pouvoir remplacer son cloud, son application ou son micrologiciel. Le Data Act ouvre les données ; il n’ouvre pas automatiquement tout le système technique.
Une reprise de contrôle réglementaire, pas encore industrielle
L’Union européenne dispose d’un levier considérable : l’accès à son marché. Un fabricant mondial aura rarement intérêt à développer un produit entièrement différent pour chaque région. Les exigences européennes peuvent donc influencer la conception de produits commercialisés bien au-delà de l’Europe.
Mais cette capacité normative ne résout pas les dépendances industrielles. Un objet conforme au CRA peut toujours utiliser une puce étrangère, un système d’exploitation non européen, un cloud contrôlé depuis un pays tiers et des composants fabriqués dans une chaîne d’approvisionnement difficilement substituable.
La réglementation peut fixer les conditions minimales de sécurité, de support et d’accès aux données. Elle ne peut pas, à elle seule, créer des fabricants européens compétitifs, des infrastructures cloud souveraines ou des composants électroniques disponibles à grande échelle.
Conclusion
L’Europe peut reprendre une partie réelle du contrôle de ses objets connectés. Le Cyber Resilience Act devrait rendre plus difficile la commercialisation de produits abandonnés, mal documentés ou privés de mécanismes sérieux de correction. Le Data Act redonne aux utilisateurs un pouvoir sur certaines données générées par leurs propres équipements et peut ouvrir le marché des services après-vente.
Mais le succès ne se mesurera pas au nombre de règlements adoptés. Il dépendra de la qualité des normes techniques, de la clarté des interfaces d’accès aux données, de la capacité des autorités à tester les produits et de l’application effective des sanctions.
La formule exacte est donc la suivante : l’Union européenne est en train de reprendre le contrôle des conditions d’entrée sur son marché. Elle n’a pas encore repris le contrôle de l’infrastructure technologique qui fait fonctionner les objets connectés.
